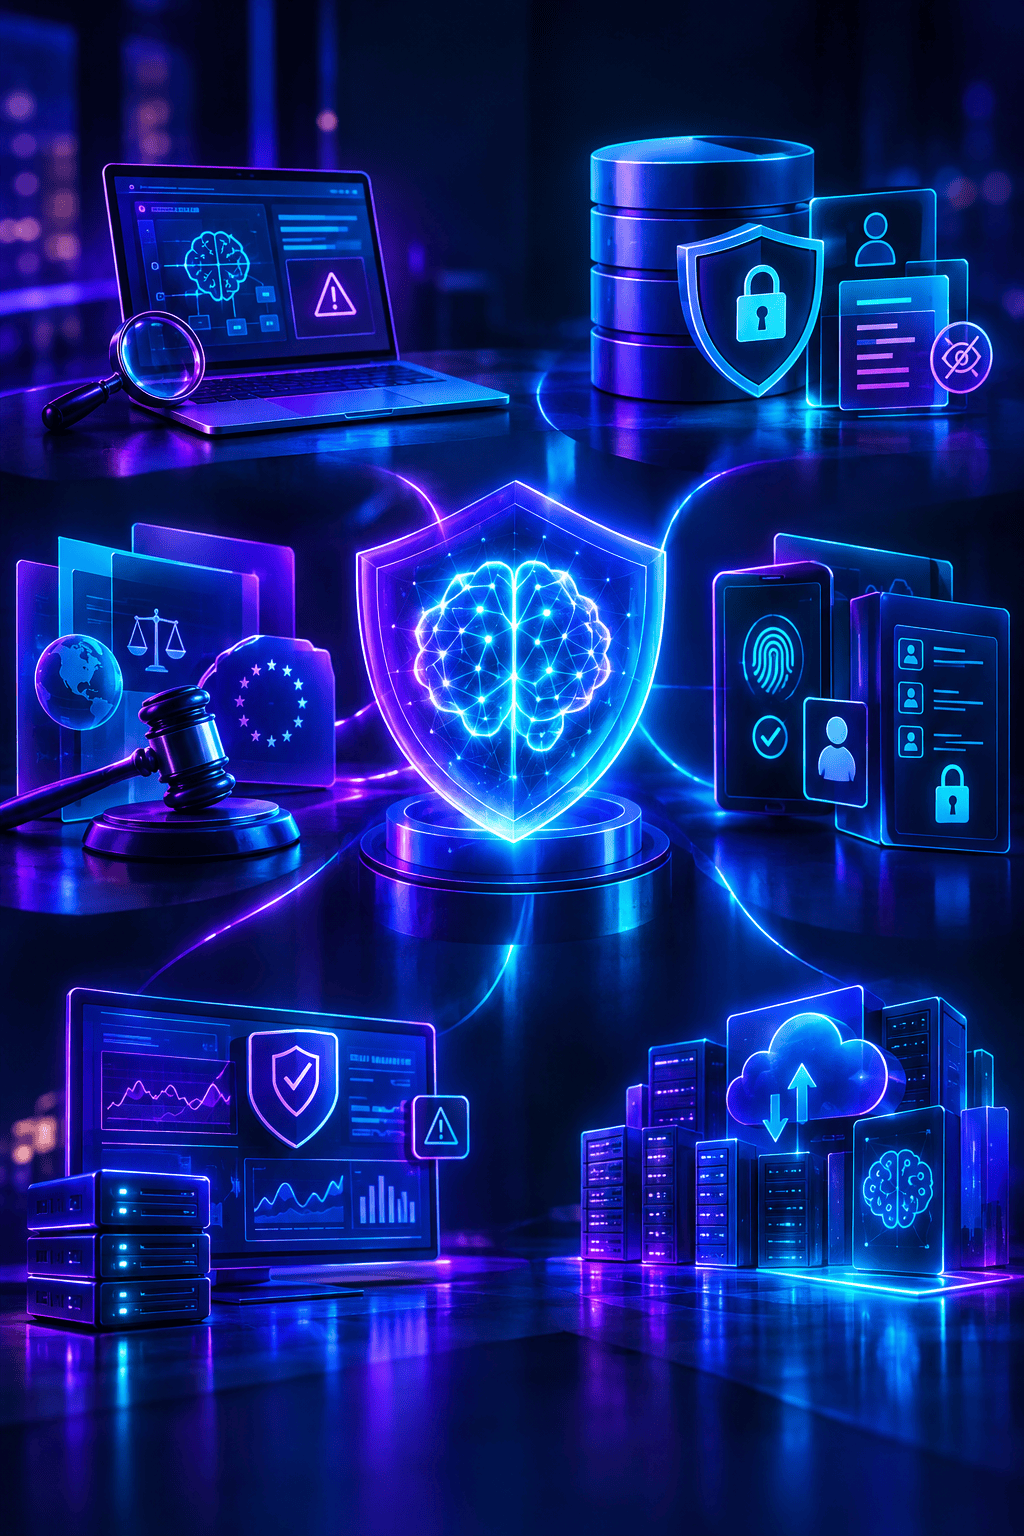
La rápida adopción de la inteligencia artificial ofrece enormes ventajas competitivas para las empresas que buscan optimizar sus operaciones, mejorar las experiencias de los clientes e impulsar una innovación sin precedentes. Además, la integración del aprendizaje automático en los flujos de trabajo diarios puede transformar sin problemas los datos sin procesar en información procesable. Sin embargo, escalar estas tecnologías sin una mentalidad centrada en la seguridad introduce graves riesgos operativos y legales. Los sistemas de IA requieren grandes cantidades de información confidencial, lo que los convierte en objetivos atractivos para actores malintencionados. En consecuencia, los líderes empresariales deben reconocer que la implementación de proyectos de IA seguros no es simplemente una preocupación de TI, sino un imperativo comercial fundamental. Implementar estos sistemas avanzados de manera segura no tiene por qué detener su transformación digital. Al adoptar un enfoque proactivo, puede proteger su infraestructura mientras aprovecha todo el poder del aprendizaje automático. Aquí hay cinco pasos fundamentales para salvaguardar sus implementaciones de IA desde su inicio hasta su ejecución.
1. Realice una evaluación de riesgos de IA previa a la implementación
Antes de escribir una sola línea de código, aprovisionar un entorno en la nube o implementar un modelo de un proveedor externo, es fundamental mapear todo el ciclo de vida de la IA. Una evaluación de riesgos exhaustiva sirve como base de la ciberseguridad de IA empresarial, lo que permite a sus equipos identificar vulnerabilidades antes de que sean explotadas. Este proceso comienza documentando las entradas de datos, los entornos de procesamiento y los destinos de salida finales.
Además, las evaluaciones de riesgos estándar deben adaptarse para tener en cuenta los vectores de amenazas exclusivos de la inteligencia artificial. Por ejemplo, los ataques de envenenamiento de datos, en los que actores malintencionados alteran sutilmente los datos de entrenamiento para comprometer las decisiones futuras del modelo, requieren protocolos de detección especializados. De manera similar, los ataques de inversión de modelos permiten a los atacantes aplicar ingeniería inversa a los algoritmos para extraer datos de entrenamiento confidenciales. Por lo tanto, mapear estas vulnerabilidades específicas en una etapa temprana garantiza que las medidas de protección se integren directamente en la arquitectura en lugar de agregarse posteriormente.
2. Aplique una estricta minimización y anonimización de datos
Un principio fundamental de la seguridad moderna es el principio de privilegio mínimo, que debe aplicarse rigurosamente a los datos que consumen sus modelos. Los modelos de IA solo deben ingerir los puntos de datos específicos absolutamente necesarios para que funcionen y brinden el valor previsto. Recopilar datos en exceso infla los costos de almacenamiento y aumenta exponencialmente su exposición al riesgo durante una vulneración.
Para mantener una estricta privacidad de datos de IA, las organizaciones deben implementar técnicas para proteger la información de identificación personal. El enmascaramiento de datos y la tokenización ocultan detalles confidenciales a los científicos de datos mientras conservan la utilidad estructural. Alternativamente, las organizaciones están recurriendo a la generación de datos sintéticos. Esta técnica crea conjuntos de datos artificiales que imitan las propiedades estadísticas de los usuarios del mundo real sin contener información personal real. En consecuencia, los equipos de desarrollo pueden entrenar algoritmos precisos al tiempo que eliminan los riesgos de privacidad asociados con el manejo de datos de consumidores en vivo.
3. Implemente controles sólidos de identidad y acceso
Proteger el modelo algorítmico en sí es inútil si el perímetro que lo rodea sigue siendo débil. A medida que los sistemas de aprendizaje automático se integran en las operaciones comerciales, establecer límites estrictos en torno a quién —y qué— puede interactuar con ellos es primordial. Implementar una arquitectura de Confianza Cero es la estrategia más eficaz para la ciberseguridad de IA empresarial moderna. Bajo este marco, no se confía en ningún usuario, aplicación o API por defecto, independientemente de si operan dentro o fuera de la red corporativa.
Además, cada interacción con su infraestructura de IA debe autenticarse y validarse de forma continua. La Autenticación Multifactor (MFA) debe imponerse a todos los usuarios, particularmente a los científicos e ingenieros de datos que tienen privilegios elevados. Adicionalmente, el Control de Acceso Basado en Roles (RBAC) garantiza que los empleados internos solo tengan acceso a los componentes específicos del modelo necesarios para sus funciones. Al restringir el acceso a las interfaces de programación de aplicaciones (API) y limitar los permisos, se reduce el impacto de una credencial comprometida.
4. Alinéate con las cambiantes normativas globales
El panorama legal que rodea a la inteligencia artificial está cambiando rápidamente, con gobiernos de todo el mundo promulgando reglas estrictas para proteger a los consumidores y garantizar la equidad algorítmica. Lograr el cumplimiento normativo de IA requiere una comprensión proactiva de cómo se aplican marcos como el Reglamento General de Protección de Datos (GDPR) y la Ley de Privacidad del Consumidor de California (CCPA) a la toma de decisiones automatizada. Además, la emergente Ley de IA de la UE está estableciendo un nuevo estándar global, categorizando los sistemas de IA por riesgo e imponiendo restricciones a las aplicaciones de alto riesgo.
Para navegar por esta compleja red de legislación, las empresas deben priorizar la transparencia algorítmica y la explicabilidad. Si un modelo le niega un préstamo a un cliente, su organización debe explicar claramente la justificación matemática detrás de esa decisión automatizada. Por lo tanto, mantener registros de auditoría detallados de cómo se entrenan los modelos y cómo hacen inferencias es esencial. No proporcionar transparencia puede resultar en sanciones financieras devastadoras, mandatos judiciales y daños a la marca a largo plazo.
5. Establezca un monitoreo continuo y auditoría de modelos
La implementación de un algoritmo en producción no es el final del ciclo de vida del desarrollo; es simplemente el comienzo de la fase operativa. La seguridad de la IA nunca es una tarea de configurarlo y olvidarse. Con el tiempo, los modelos experimentan una "deriva", lo que significa que su precisión se degrada a medida que los datos del mundo real se desvían de los conjuntos de datos de entrenamiento originales. Además, constantemente surgen nuevas vulnerabilidades de ciberseguridad y métodos de ataque novedosos.
Para garantizar que sus proyectos de IA seguros sigan siendo resilientes, las organizaciones deben implementar herramientas de monitoreo continuo automatizado. Estos sistemas rastrean el comportamiento anómalo en tiempo real, señalando instantáneamente intentos de acceso no autorizados, picos repentinos en las solicitudes de API o cambios en los resultados que indiquen una brecha activa o un intento de envenenamiento de datos. La auditoría algorítmica periódica es igualmente crucial para garantizar que no se hayan introducido sesgos ocultos en el sistema, manteniendo las operaciones éticas y seguras.
Construyendo una base para la innovación sostenible
La seguridad y la privacidad son habilitadores de la innovación sostenible en IA, no obstáculos para el progreso. Al realizar evaluaciones de riesgos exhaustivas, minimizar la exposición de los datos, asegurar los controles de acceso, mantener la alineación regulatoria y hacer cumplir el monitoreo continuo, su organización puede implementar potentes herramientas de aprendizaje automático con total confianza.
Si está listo para salvaguardar sus datos patentados y proteger su infraestructura contra amenazas emergentes, programe hoy mismo una Consulta de Cumplimiento y Ciberseguridad de IA Empresarial con nuestro equipo de expertos para garantizar que su próxima implementación esté completamente protegida.